網絡安全資源長期以來一直向總部和數據中心集中。
但是,暴露在攻擊面前的分支機構——縣級委辦局、産業園區裡的入駐單位——反而長期處在"看不見、管不着"的狀态。
唐槐科技正式發布“罩妖鏡盒子多分支監測方案”。
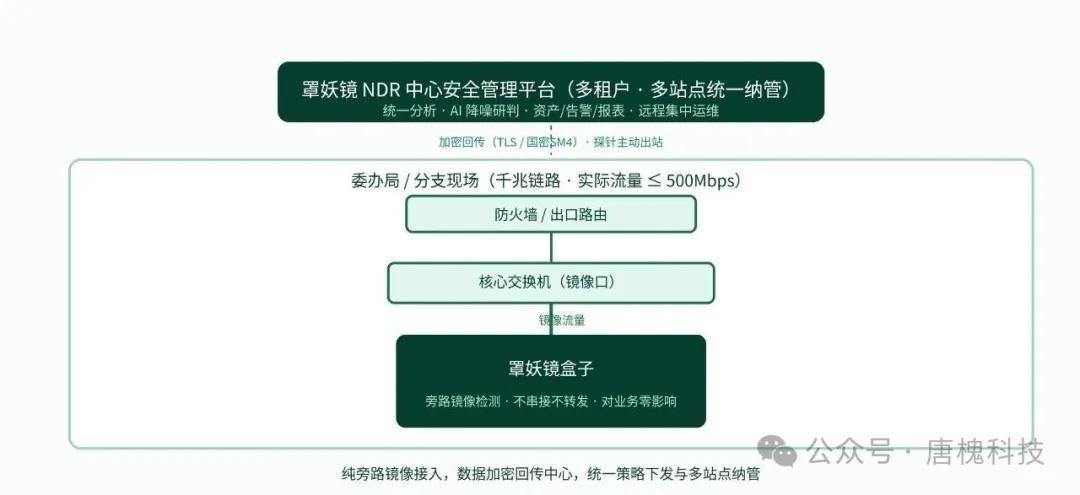
這套方案延續罩妖鏡NDR"1個中心平台+N個探針"的架構,用一台桌面級盒子和按年租用的模式,把過去隻有大型組織才負擔得起的流量威脅檢測能力,下沉到每一個分支現場。
被忽視的"最後一公裡"
分支機構的安全困境,不是沒有需求,而是需求長期被現實條件壓制。
·一方面,主機失陷、違規外聯、數據外洩等風險在分支同樣高發,等保合規和上級監管的要求并未因為"規模小"而降低;
·另一方面,分支機構往往沒有機房、沒有專職安全人員,現場部署和運維成本高企。
傳統解決思路要麼是在每個分支堆砌完整安全設備,投入和運維都難以持續;要麼幹脆隻在總部設防,分支出口長期"裸奔"。
罩妖鏡盒子選擇了第三條路:用足夠輕的硬件覆蓋真實場景,用集中平台攤薄運維成本。
輕量旁路,對業務零影響
盒子采用桌面型硬件,通過核心交換機鏡像口旁路接入,不串接、不轉發流量。這意味着它的接入不改變現有網絡拓撲,即使設備本身斷電,業務也完全不受影響,現場無需斷網割接。
在檢測能力上,盒子對與外網交互的南北向流量采用"規則+情報+特征+基線+評分"的多維畫像分析,疊加AI降噪與智能研判,自動從海量告警中還原攻擊鍊,把真正需要關注的攻擊事件暴露出來。盒子通過千兆電口接入,可滿足實際處理流量500Mbps以内的輕量出口外聯場景。
針對分支内部的東西向安全風險,方案用蜜罐誘捕補盲:盒子内置近90種仿真應用服務,可快速啟用。一旦發生外部攻擊、内部掃描或橫向滲透,攻擊者觸碰到這些仿真資産即被捕獲,彌補了小流量處理設備難以全面覆蓋内部橫向大流量的短闆。南北向與東西向結合,構成全維度的風險監測。
一個中心管住多個現場
分支多點部署場景下,真正決定方案能否落地的是管理方式。
罩妖鏡盒子通電後自動向中心平台注冊,即插即用,無需現場專業人員。盒子主動發起出站連接,通過TLS加密隧道與中心實現通信。
中心平台對全部盒子進行統一的安全監測、分析和策略下發,斷網期間盒子在本地緩存、恢複後自動對賬補齊。同時,平台支持多租戶盒子分管,以及集中統管,各分支也能在授權範圍内自行分析和管理本單位數據,"集中監管"與"分支自治"得以兼顧。
在政務合規場景,方案還提供"兩高一弱"專項數據自動盤點(高危漏洞、高危端口、弱口令)并一鍵生成台賬,同時覆蓋違規翻牆檢測與敏感數據外洩識别,幫助分支單位回應監管檢查和上網管控要求。
按年租用,安全投入從"采購"變"訂閱"
值得關注的是這套方案的商業模式。
罩妖鏡盒子可按年租用,費用包含硬件和規則升級服務,管理平台免費,客戶按年付費即可,無需一次性采購投入,也不必承擔硬件折舊。對于點位多、單點規模小、預算有限的分布式組織而言,安全建設從一筆沉重的資本開支,變成了可按年度規劃、可随點位增減的服務訂閱,部署擴容都更靈活。
總之,罩妖鏡實現:
把價值幾十萬的監管平台免費提供,讓管理中心無壓力;
把安全防護能力成本做輕、服務化,讓各個分支用得起。
免責聲明:本文僅代表作者個人觀點,與每日科技網無關。其原創性以及文中陳述文字和内容未經本站證實,對本文以及其中全部或者部分内容、文字的真實性、完整性、及時性本站不作任何保證或承諾,請讀者僅作參考,并請自行核實相關内容。
本網站有部分内容均轉載自其它媒體,轉載目的在于傳遞更多信息,并不代表本網贊同其觀點和對其真實性負責,若因作品内容、知識産權、版權和其他問題,請及時提供相關證明等材料并與我們聯系,本網站将在規定時間内給予删除等相關處理.