産業互聯網時代,得益于雲計算架構的設計簡單、性價比高、系統靈活等優勢,業務上雲成為許多企業的選擇。随着算力、IT架構、攻防節奏、以及數據資産的不斷變化,雲上安全也迎來了新的挑戰,安全攻防的主戰場轉而上雲。
近日,騰訊安全威脅情報中心根據騰訊雲租戶過去一年提交的各類安全事件工單進行統計分析整理出《2020年公有雲安全報告》(以下簡稱《報告》),騰訊安全中心專家團隊對這些安全事件工單進行整理分析總結出2020年公有雲的攻擊特點,重點分析了惡意木馬、雲上勒索、異常登錄、爆破攻擊、漏洞風險、安全基線風險、高危命令執行、針對公有雲的網絡攻擊等主流安全風險,其中多數風險數據呈增長态勢。《報告》針對超2.5億次異常登錄、99%高中危漏洞風險等安全風險,建議企業綜合部署雲上安全産品應對雲計算時代的安全挑戰。
惡意木馬事件明顯上升,27%已發現木馬未被及時處理
雲上惡意木馬事件在下半年呈現上升趨勢,《報告》數據顯示有6.3%的公司曾在一個月内發現惡意木馬事件,其中感染型木馬、DDoS攻擊木馬和後門木馬為主要木馬類型,挖礦木馬是最為流行的安全事件之一。在發現的惡意木馬中,有27%未被及時處理,甚至有1%被信任,騰訊安全建議企業不要輕易将惡意木馬添加至信任區,并及時查殺發現的惡意木馬防止進一步擴散。

數據庫鎖庫勒索和勒索病毒加密流行,雲上勒索病毒需重點防範
雲上攻擊事件中,勒索病毒攻擊依然流行,主要為數據庫鎖庫勒索和勒索病毒加密兩類。勒索病毒會通過加密主機上的數據文件來勒索巨額贖金,得益于業務上雲之後可選擇相對完善的數據備份方案,針對公有雲的勒索軟件攻擊相對不易得逞。盡管黑灰産業針對雲上資産的勒索時有發生,但其危害不如針對企業私有網絡的攻擊,騰訊安全團隊仍建議業務上雲的政企機構重點防範勒索威脅,定期備份重要數據防止丢失和被勒索。
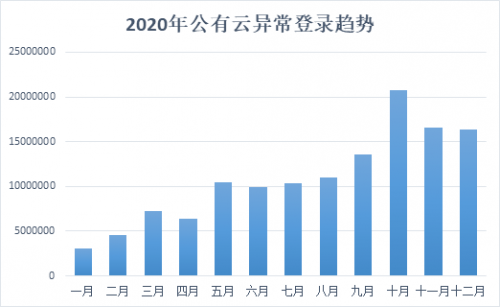
異常登錄行為顯著上升,22端口被爆破次數超2.5億
騰訊安全團隊觀察到雲上主機異常登錄事件呈明顯上升趨勢,其中遠程登錄服務默認端口22在2020年被爆破超過2.5億次,root、work、game、administrator等常見或默認的用戶名異常登錄次數超千萬次。這提醒企業安全運維人員需高度重視異常登錄事件,隻将可信的登錄源添加至白名單,注意防範運維系統本身遭遇黑客攻擊,防止運維管理帳号密碼洩露引發異常登陸行為。
爆破攻擊全年明顯上升,默認用戶名攻擊次數達70億
爆破攻擊全年明顯上升,在攻擊端口上,默認端口22和3389被爆破攻擊達到驚人的32億次和17億次;在用戶名上,默認用戶名攻擊達到70億次,其中root超37億次、administrator近33億次。騰訊安全建議業務系統使用自定義的端口号和用戶名,同時避免使用弱密碼,以大幅減少爆破攻擊風險。
漏洞風險利用持續增加,高中危風險占99%
近年來組件漏洞的披露越來越頻繁,僅2020年12月漏洞風險就超1000000,而54%的企業在3天内發現過漏洞風險,意味着較多企業服務組件存在安全漏洞風險沒有及時修複。在統計的漏洞風險中,拒絕服務漏洞、遠程代碼執行和任意文件讀取漏洞為主要的漏洞風險,其中中危占54%,高危占45%。《報告》建議安全運維人員積極修複安全漏洞,避免雲上資産淪為黑客攻擊目标。
安全基線風險日益凸顯,83%雲上業務存在高中危風險
安全基線檢測數據顯示,雲上資産安全現狀不容樂觀,11月發現的安全基線問題超過了700萬條,政企機構雲上業務存在高中危以上風險的達到83%,主要為Linux口令過期後賬号最長有效天數策略、Linux帳戶超時自動登出配置和限制root權限用戶遠程登錄。安全基線檢測能有效提高入侵門檻,容易被安全運維人員忽略而成為黑客利用的漏洞,需要嚴格按照安全規範配置,符合國家等保合規要求。

高危命令執行增加黑客入侵可能,單項執行超25萬次
高危命令有可能是黑客入侵之後執行的命令,以企圖控制主機甚至破壞系統,也有可能是運維人員在日常操作時候執行的風險命令。數據顯示2020年主要的高危命令有設置操作命令不記錄進日志、nc命令執行和wget下載後執行命令等,其中設置操作命令不記錄進日志超過了250000次。即使高危命令并非攻擊者執行,但過于頻繁執行高危命令,意味着可能存在安全管理疏忽大意、權限管理不夠嚴謹等風險,需要企業IT負責人警惕。
網絡攻擊事件整體上升,10月峰值達180萬次
2020年網絡攻擊事件整體呈上升趨勢,10月達到峰值180萬次,主要類型命令注入攻擊全年超過170萬次。以往APT定向攻擊往往針對國家重點單位進行攻擊,如今多個行業均出現了APT攻擊的身影。對于入侵成功的攻擊,企業需要及時進行阻斷,防止企業重要IT資産淪陷。
安全建議:綜合部署雲上安全産品
面對快速增長的雲上安全需求,騰訊安全依托20餘年安全領域積累,圍繞安全治理、數據安全、應用安全、計算安全和網絡安全五個層面打造了雲原生安全防護體系,并開放“騰訊級”安全能力,為政務、金融、醫療、直播、醫療、電商等十八大行業的雲上客戶提供安全保障。
針對日趨複雜的公有雲安全威脅,企業需要綜合部署雲上安全産品,《報告》從主機安全、重點服務器的保護、權限管控3個維度提出安全建議:全網安裝部署終端安全管理軟件和主機安全軟件;對重要的網絡服務進行遠程訪問策略配置、對管理節點進行限制,隻限定允許的IP地址訪問管理後台,并在企業内網向公有雲的“橫向移動”過程中強化權限管控。企業用戶可以使用騰訊T-Sec雲防火牆部署雲主機訪問控制策略,通過騰訊T-Sec雲防火牆、騰訊T-Sec主機安全系統及時檢測、分析、處置各種異常安全告警信息,對網絡安全弱點進行重點修複,将安全風險降到。
免責聲明:本文僅代表作者個人觀點,與每日科技網無關。其原創性以及文中陳述文字和内容未經本站證實,對本文以及其中全部或者部分内容、文字的真實性、完整性、及時性本站不作任何保證或承諾,請讀者僅作參考,并請自行核實相關内容。
本網站有部分内容均轉載自其它媒體,轉載目的在于傳遞更多信息,并不代表本網贊同其觀點和對其真實性負責,若因作品内容、知識産權、版權和其他問題,請及時提供相關證明等材料并與我們聯系,本網站将在規定時間内給予删除等相關處理.